Outlook: Microsoft corrige una falla ya explotada que podría exponer datos de acceso a Windows
Microsoft corrigió la vulnerabilidad CVE-2026-124194 de Outlook, que ya había sido aprovechada por atacantes. Explicamos cómo puede filtrar datos de autenticación, qué versiones están afectadas y cómo instalar la actualización de seguridad.
12 de noviembre de 2026 | Perú Informado
Microsoft corrigió una vulnerabilidad de Outlook que ya estaba siendo explotada por atacantes para obtener información de autenticación de Windows. El fallo, identificado como CVE-2026-124194, fue solucionado el 10 de noviembre de 2026 con las actualizaciones de seguridad de Office.
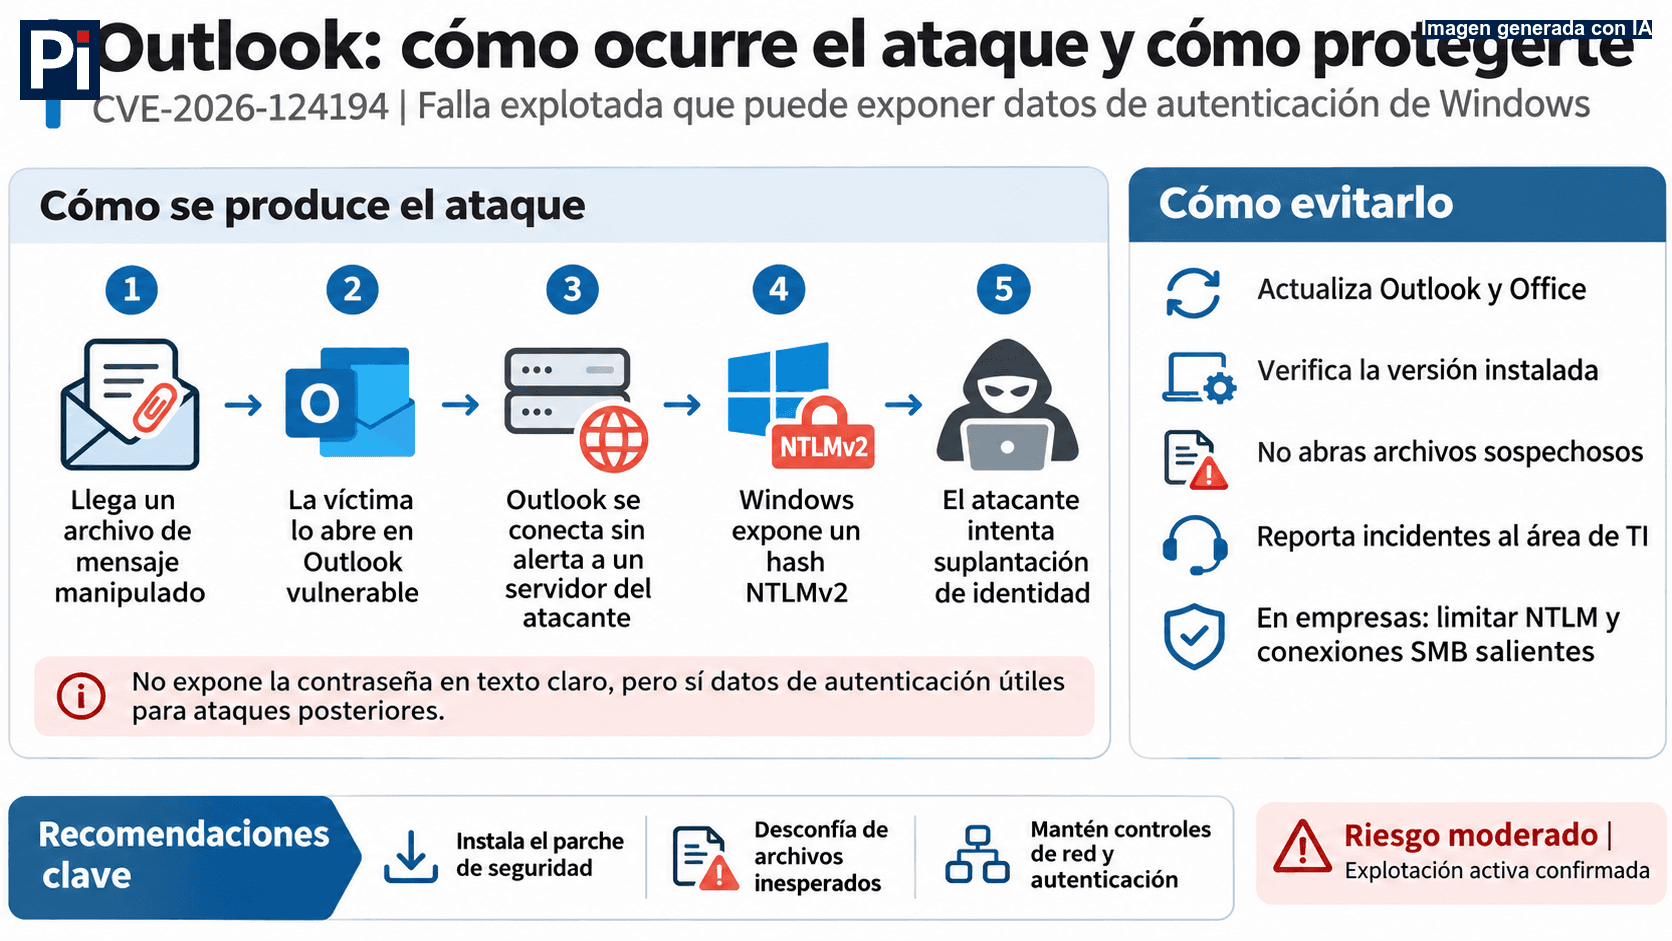
El riesgo no consiste en que cualquier correo robe automáticamente la contraseña. El atacante tiene que convencer a la víctima de abrir un archivo de mensaje especialmente manipulado en una versión vulnerable del programa. Por eso, es importante comprender qué sucede y comprobar que Office se haya actualizado.
¿Cómo funciona la vulnerabilidad?
La falla fue clasificada por Microsoft como un problema de suplantación (spoofing). Al abrirse un archivo malicioso, Outlook puede conectarse a una ubicación de red controlada por el atacante sin presentar la advertencia habitual de contenido externo potencialmente peligroso.
Durante esa conexión, Windows puede intentar autenticarse automáticamente y exponer una respuesta o hash de autenticación NTLMv2, que el atacante podría capturar. Los especialistas advierten que, según la configuración de los sistemas, este material puede facilitar intentos posteriores de suplantación de identidad.
Un hash NTLMv2 no es la contraseña en texto claro. Tampoco supone acceso automático a todas las cuentas del usuario. Sin embargo, su exposición puede servir para ataques de retransmisión de autenticación y, bajo determinadas condiciones, para intentar recuperar credenciales.
La situación importa especialmente en entornos corporativos que todavía utilizan autenticación NTLM para acceder a archivos y servicios internos.
¿Por qué es una alerta importante?
Microsoft asignó a CVE-2026-124194 una puntuación de 6,5 sobre 10 en la escala CVSS, considerada moderada. Una razón es que requiere interacción humana: la víctima debe abrir el archivo preparado para el ataque.
Sin embargo, Microsoft confirmó que ya había sido explotada, y la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) la incorporó el 10 de noviembre a su catálogo de vulnerabilidades explotadas conocidas.
Para este caso específico, la documentación no describe una explotación automática por el mero hecho de leer un correo en el panel de vista previa: es necesario abrir el archivo manipulado. Hasta el 12 de noviembre, las fuentes públicas consultadas no especificaban el número de víctimas ni la identidad de los atacantes.
¿Qué versiones de Outlook están afectadas?
El registro de la vulnerabilidad identifica los siguientes productos afectados antes de sus correspondientes correcciones:
- Microsoft 365 Apps for Enterprise, según el canal y compilación instalados.
- Office LTSC 2021, antes de la compilación 16.0.14334.21048.
- Office LTSC 2024, antes de la compilación 16.0.17932.21140.
Microsoft publica distintas compilaciones corregidas para Microsoft 365 según el canal. Por ejemplo, el canal actual incluye la versión 2610, compilación 20527.20196, en las notas de seguridad del 10 de noviembre.
La alerta se refiere al cliente de Outlook incluido en las instalaciones de Office afectadas. No es una confirmación de que todos los usuarios de Outlook.com en un navegador estén afectados por el mismo mecanismo.
Cómo actualizar Outlook y protegerse
Primero, actualice Office. En Windows, abra Outlook clásico o Word, vaya a Archivo > Cuenta (o Cuenta de Office) y seleccione Opciones de actualización > Actualizar ahora. Reinicie las aplicaciones al terminar. Si su empresa administra las actualizaciones y no aparece esa opción, contacte con el área de TI.
Segundo, verifique la compilación instalada. Contrástela con las notas oficiales de Microsoft del 10 de noviembre de 2026 para su producto y canal de actualización. Actualizar solo Windows no sustituye verificar el parche de Office.
Tercero, no abra archivos de mensaje inesperados, aunque aparenten proceder de contactos, entidades financieras o compañeros de trabajo. Compruebe por otro medio cuando un remitente le solicite abrir archivos inusuales.
Cuarto, si administra una red empresarial, revise las conexiones SMB salientes hacia internet y el uso innecesario de NTLM. La restricción de estos mecanismos debe planificarse para evitar interrumpir sistemas heredados.
Si un usuario abrió un archivo sospechoso antes de actualizar, conviene notificar al equipo de seguridad para analizar conexiones de red y registros de acceso. Según el resultado podrían requerirse medidas adicionales sobre sus credenciales.
¿La vulnerabilidad está relacionada con la caída de Outlook de hoy?
Este 12 de noviembre también se reportaron interrupciones que afectaron a Outlook, Teams y otros servicios de Microsoft 365. Según Associated Press, Microsoft investigaba problemas de conectividad asociados a servidores que dejaron de estar disponibles durante comprobaciones automatizadas.
No hay evidencia pública de que esas interrupciones estén causadas por CVE-2026-124194. Una caída del servicio y una vulnerabilidad que puede exponer autenticaciones son incidentes distintos; no deben confundirse.
¿Qué debemos recordar?
La falla demuestra que una advertencia de seguridad ausente puede permitir que se filtren datos sensibles sin revelar directamente una contraseña. La actualización ya está disponible. Por ello, la recomendación principal es comprobar que Office esté actualizado y extremar las precauciones con archivos de mensajes inesperados.
Fuentes consultadas
- Microsoft Security Response Center: CVE-2026-124194
- Microsoft: notas de actualizaciones de seguridad de Office, 10 de noviembre de 2026
- JPCERT/CC: alerta del 11 de noviembre de 2026
- CISA: catálogo de vulnerabilidades explotadas
- Microsoft: cómo actualizar Office para Windows
- Associated Press: interrupciones del 12 de noviembre